Domain gayp.de kaufen?
Wir ziehen mit dem Projekt
gayp.de um.
Sind Sie am Kauf der Domain
gayp.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gayp.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
LGBTQ Pride - Regenbogenzeit, der Kalender für Vielfalt und Liebe (Tischkalender 2027 DIN A5 quer), CALVENDO MonatskalenderDer Lgbtq Pride Kalender Für Schwule Männer Und Kalender Für Lesbische Frauen Ist Ein Buntes Statement Für Liebe, Stolz Und Vielfalt - Ideal Als Geschenk Für Lesbische Paare, Geschenk Für Schwule Freunde, Queere Hochzeiten Oder Trans Menschen. 12...23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schättin, Marco: Endlich frei! Der queere Coming-out-RatgeberEndlich frei! Der queere Coming-out-Ratgeber , ¿ Ein Mutmach-Buch für alle, die ihr Coming-out planen oder diesen Prozess begleiten ¿ Unter Mitwirkung von Univ.-Professor em. Dr. Udo Rauchfleisch, dem Forum Queeres Archiv München e.V. und Queeramnesty ¿ Mit den Coming-out-Storys von: Adam Fehr, Annina Anderhalden, Curdin Orlik, Dominique Rinderknecht, Janboris Rätz, Leedonal Moore, Olivier Borer, Yannik Zamboni, Henri Jakobs, Luan Pertl Mutmach-Buch fürs Coming-out! Auch heute noch fehlt vielen queeren Menschen Unterstützung in ihrem Coming-out-Prozess. Viele fühlen sich einsam und allein und müssen selbst herausfinden, wie sie sich mit den Emotionen zurechtfinden, die heterosexuelle Menschen häufig nicht nachvollziehen und verstehen können oder wollen. Dieser Ratgeber ist ein stärkender Wegbegleiter: Persönliche Geschichten aus der LGBTQIA+-Community zeigen, dass es ganz unterschiedliche Coming-outs gibt und geben darf. Zudem gibt es Informationen zu der Geschichte der queeren Bewegung und einen Überblick über queere Begriffe. Schritt für Schritt hilft der Reflektionsteil des Buches dabei, das eigene Coming-out zu planen, zu gestalten und gut vorzubereiten - oder Menschen zu unterstützen, die sich gerade outen. Der Autor und die Mitwirkenden zeigen: Sich zu outen kostet Kraft - schenkt aber Freiheit, Authentizität und ist jede Anstrengung wert! , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20230921, Produktform: Kartoniert, Autoren: Schättin, Marco, Seitenzahl/Blattzahl: 172, Keyword: Adam Fehr; Annina Anderhalden; Bisexuell; BookTok; Coming Out; Curdin Orlik; Dominique Rinderknecht; Forum Queeres Archiv; Homosexualität; Janboris Rätz; LGBT; Leedonal Moore; Lesben; Lesbisch; Olivier Bore; Queer; Queeramnesty; Schwul; Schwule; Sebastian Goddemeier; TikTok; Transgender; Udo Rauchfleisch, Fachschema: Gesellschaft / Familie, Frau, Sexualität~Sex~Sexualität~Gender Studies~Geschlechterforschung~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Gender Studies: Gruppen~Selbsthilfe und Persönlichkeitsentwicklung, Thema: Optimieren, Warengruppe: HC/Ratgeber Lebensführung allgemein, Fachkategorie: Sexualität, Partnerschaft und Gesellschaft, allgemein, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Humboldt Verlag, Verlag: Humboldt Verlag, Verlag: humboldt Verlag, Länge: 212, Breite: 143, Höhe: 14, Gewicht: 394, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 289128722,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The LGBTQ + History BookThe LGBTQ + History Book , Big Ideas Simply Explained , > , Erscheinungsjahr: 20230406, Produktform: Leinen, Titel der Reihe: Big Ideas##, Seitenzahl/Blattzahl: 336, Themenüberschrift: HISTORY / LGBTQ+, Keyword: lgbt; lgbtq; lgbtqia; lgbt flag; lgbt community; lgbt books; lgbt history month; lgbt news; lgbt pride; lgbt symbols; lgbt art; lgbt quotes; lgbt ally; lgbt awareness; lgbt education; pride month; lgbt 1960s; lgbt 1920s; introduction to lgbtq; lgbtq history; lgbtq history month; lgbtq history in schools; lgbtq history books; lgbtq history taught in schools; lgbtq history facts; lgbtq history curriculum; lgbtq history trivia; lgbtq history resources; lgbtq ancient history, Fachschema: Englische Bücher / Geschichte, Kulturgeschichte, Zeitgeschichte~Gender Studies~Geschlechterforschung~Homosexualität (LGBTQ) / Geschichte, Politik, Zeitgeschichte~Psychologie / Geschlechter~Soziologie~Erotik / Homoerotik~Gender Studies / Homosexualität (LGBTQ)~Homosexualität (LGBTQ), Fachkategorie: Gender Studies: Gruppen~Soziologie~Geschlechterpsychologie~Homosexualität~Sozial- und Kulturgeschichte, Interesse Alter: Bezug zu Schwulen & Lesben, Warengruppe: HC/Soziologie, Fachkategorie: Religiöse Aspekte: Sexualität, Geschlecht und Beziehungen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dorling Kindersley Ltd., Verlag: Dorling Kindersley Ltd., Länge: 241, Breite: 205, Höhe: 25, Gewicht: 1112, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: SLOWAKEI (SK), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,21,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Brauchen wir Toleranz, Akzeptanz oder Support für LGBTQ?
Wir brauchen sowohl Toleranz als auch Akzeptanz und Support für LGBTQ. Toleranz bedeutet, dass wir die Existenz und die Rechte von LGBTQ-Menschen respektieren, auch wenn wir ihre Lebensweise nicht vollständig verstehen oder teilen. Akzeptanz geht einen Schritt weiter und bedeutet, dass wir LGBTQ-Menschen in ihrer Identität und Sexualität vollständig anerkennen und ihnen gleiche Rechte und Chancen gewähren. Support bedeutet, dass wir aktiv dazu beitragen, LGBTQ-Menschen zu unterstützen, indem wir für ihre Rechte eintreten und ihnen eine sichere und inklusive Umgebung bieten. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Was bedeutet der Regenbogen in Bezug auf die LGBTQ+ Community?
Der Regenbogen wird oft als Symbol für die LGBTQ+ Community verwendet. Jede Farbe im Regenbogen repräsentiert eine andere Facette der Community und steht für Vielfalt, Toleranz und Akzeptanz. Das Symbol soll Solidarität und Stolz ausdrücken und darauf hinweisen, dass jede sexuelle Orientierung und Geschlechtsidentität gleichermaßen wertvoll und wichtig ist. **
-
Wie kann das Coming-out-Prozess für LGBTQ+-Personen in verschiedenen Kulturen und Gesellschaften unterstützt werden, um ein Gefühl der Akzeptanz und Inklusion zu fördern?
Der Coming-out-Prozess für LGBTQ+-Personen kann in verschiedenen Kulturen und Gesellschaften unterstützt werden, indem Bildung und Aufklärung über sexuelle Orientierung und Geschlechtsidentität gefördert werden. Es ist wichtig, dass LGBTQ+-Personen in ihren Gemeinschaften und Familien Unterstützung und Verständnis finden, um ein Gefühl der Akzeptanz zu fördern. Die Förderung von Anti-Diskriminierungs-Gesetzen und -Politiken kann dazu beitragen, dass LGBTQ+-Personen in verschiedenen Kulturen und Gesellschaften rechtlich geschützt sind. Die Schaffung von sicheren Räumen und Unterstützungsnetzwerken für LGBTQ+-Personen kann dazu beitragen, ein Gefühl der Inklusion zu fördern und die psychische Gesundheit zu stärken. **


Wie findet ihr es, dass der Regenbogen für die LGBTQ-Community missbraucht wurde?
Als KI habe ich keine persönlichen Meinungen oder Gefühle. Allerdings kann ich sagen, dass es bedauerlich ist, wenn Symbole, die für eine bestimmte Bedeutung stehen, missbraucht oder umgedeutet werden. Der Regenbogen als Symbol für die LGBTQ-Community steht für Vielfalt, Akzeptanz und Gleichberechtigung und sollte respektiert und unterstützt werden. **
Was sind Coming-out-Geschichten?
Coming-out-Geschichten sind Erzählungen, in denen Menschen ihre sexuelle Orientierung oder Geschlechtsidentität offenbaren. Diese Geschichten können sowohl persönliche Erfahrungen als auch fiktive Darstellungen sein und dienen dazu, das Thema Coming-out zu thematisieren, die Vielfalt sexueller Orientierungen und Geschlechtsidentitäten zu zeigen und anderen Menschen Mut zu machen, sich selbst zu akzeptieren und zu ihrem wahren Ich zu stehen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
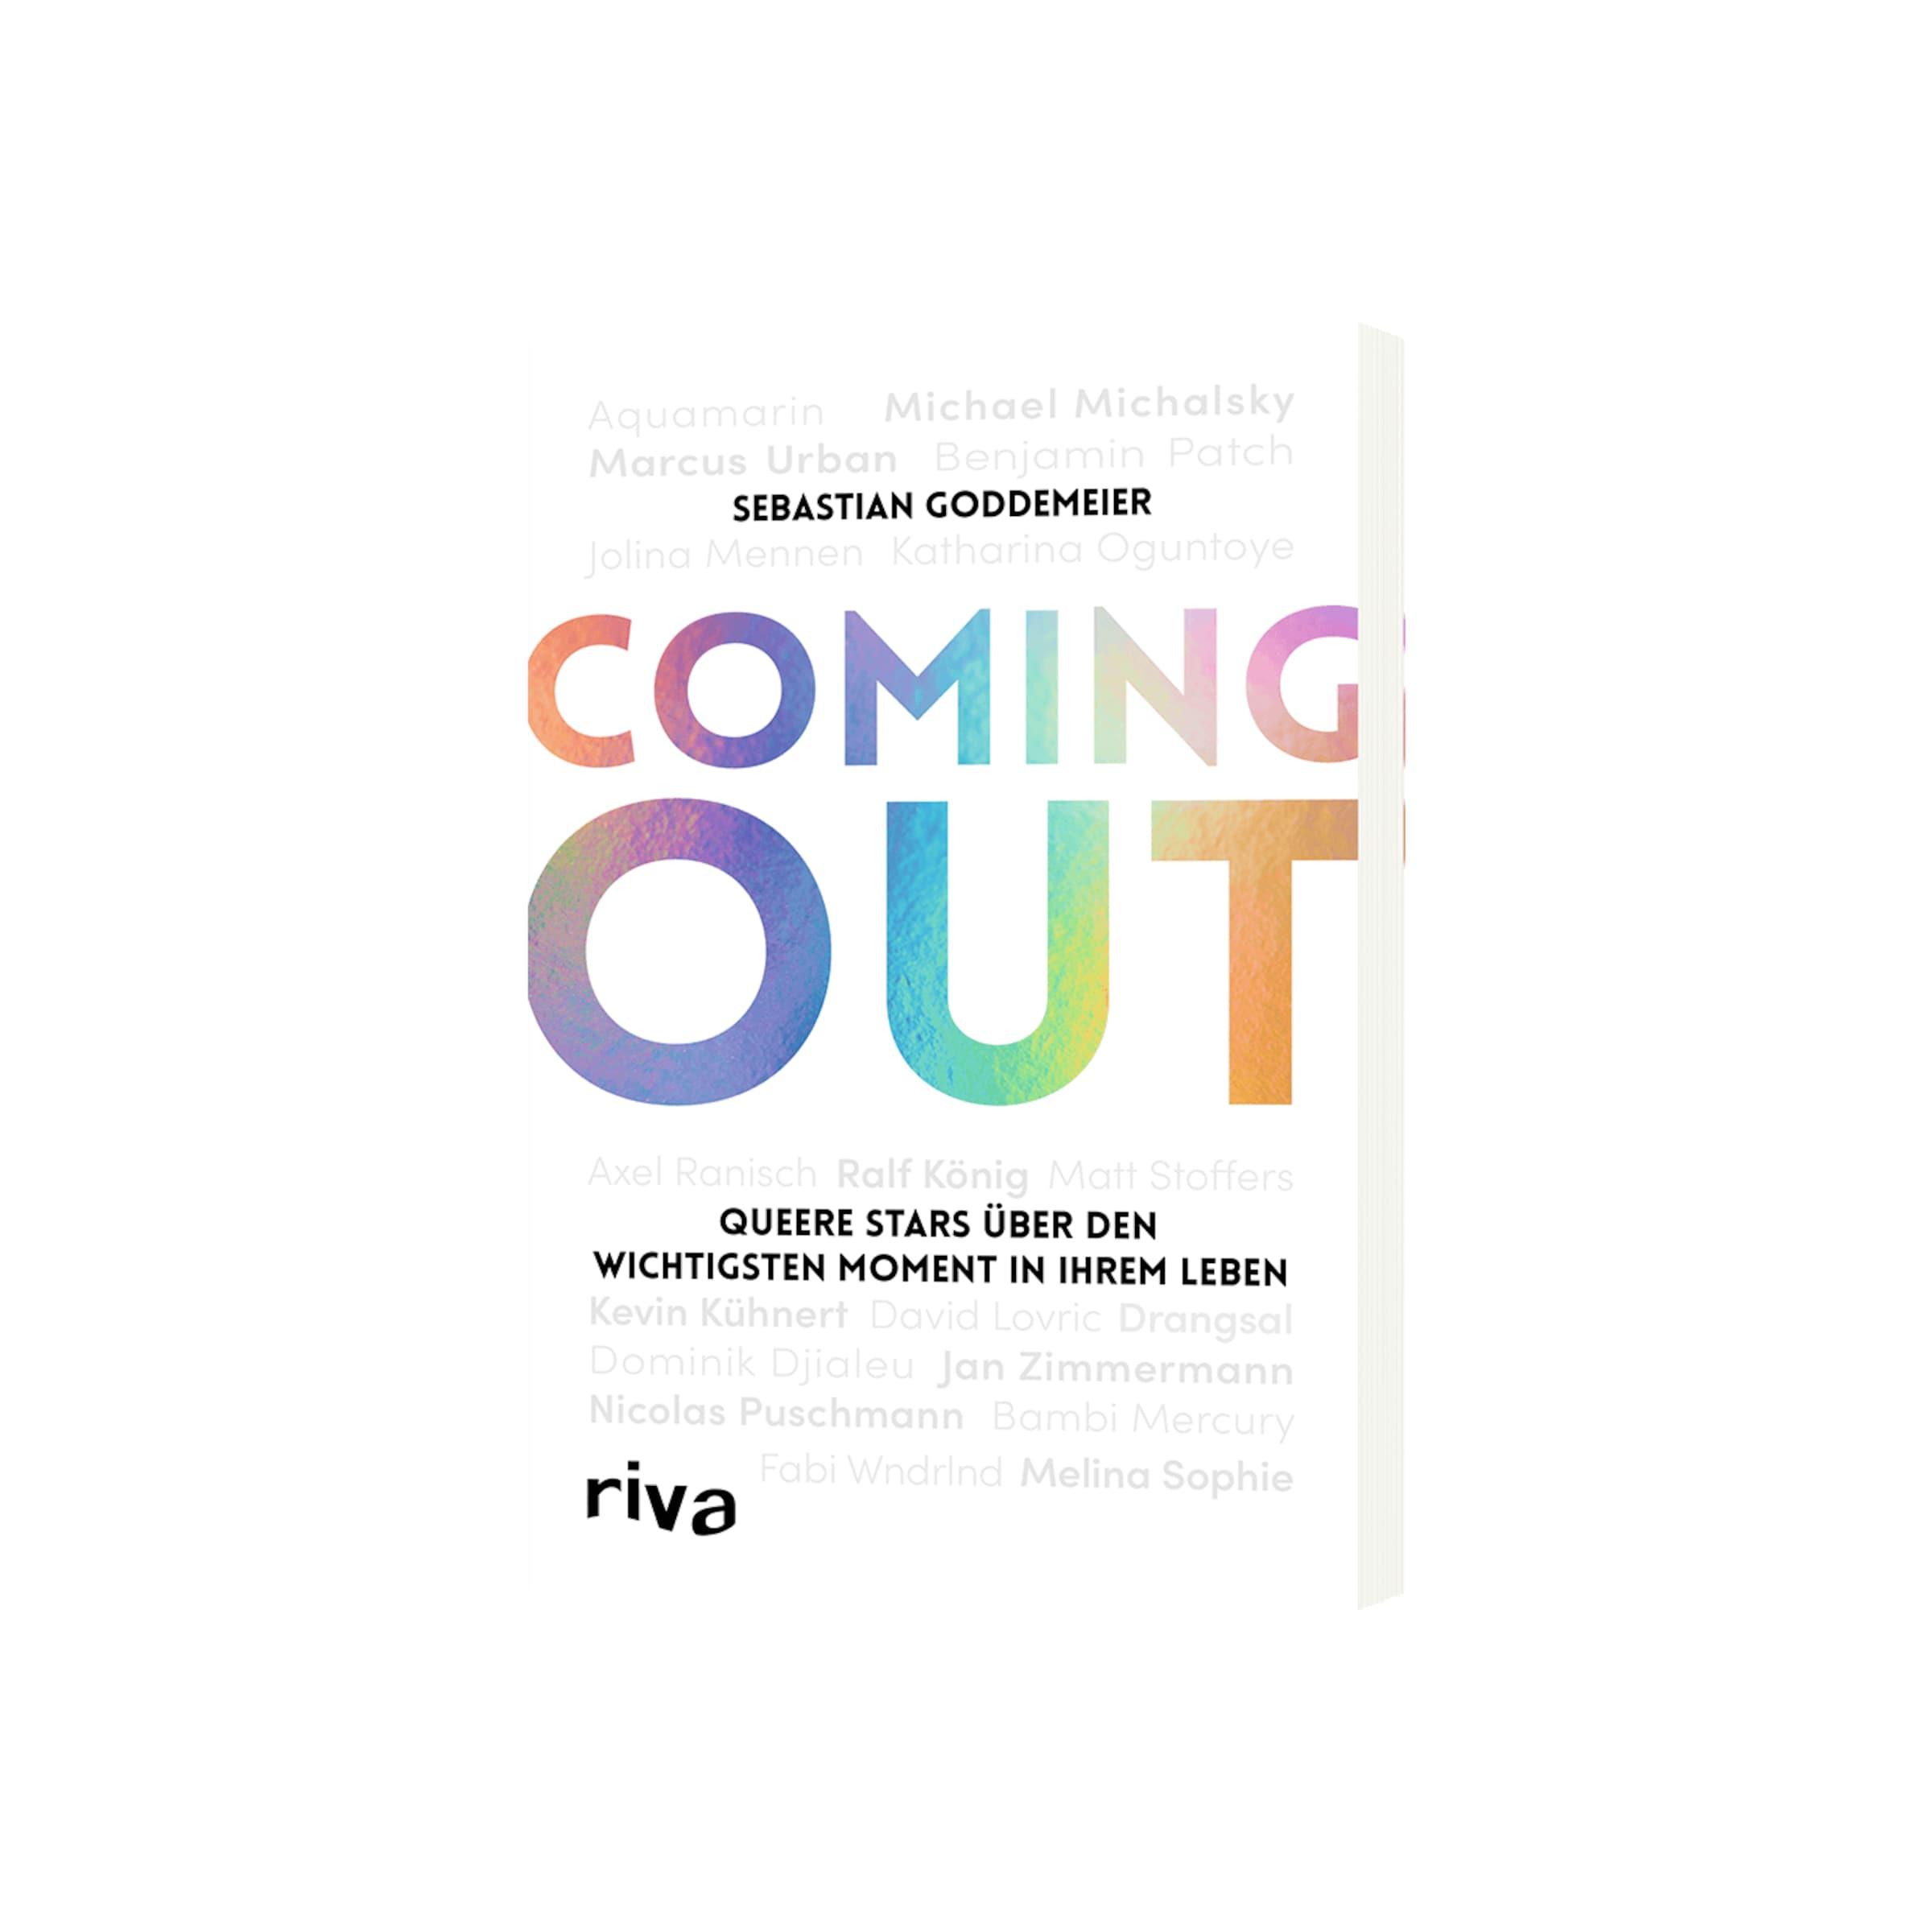
Coming OutSchwuchtel, Homofürst, Popopirat – das sind Beleidigungen, die auch Stars wie Beauty-Göttin Jolina Mennen, »Prince Charming« Nicolas Puschmann oder SPD-Vize Kevin Kühnert zu hören bekommen. Warum? Weil sie nicht heterosexuell sind. Die Prominenten, mit denen Sebastian Goddemeier gesprochen hat, sind bisexuell, lesbisch, schwul, transident. In diesem Buch erzählen sie, wie sie ihr Coming-out erlebt haben und wie sie trotz aller Widerstände gelernt haben, sich selbst zu akzeptieren und zu lieben. Coming-out ist ein Buch über Erfahrung, Kraft und Hoffnung und für alle, die ihr Coming-out noch vor oder vielleicht auch schon hinter sich haben. Folgende Prominente haben sich dem Interview gestellt: Melina Sophie, Dominik Djialeu, Drangsal, Ralf König, Bambi Mercury, Aquamarin, David Lovric, Jan Zimmermann, Benjamin Patch, Jolina Mennen, Kevin Kühnert, Matt Stoffers, Marcus Urban, Michael Michalsky , Axel Ranisch, Fabi Wndrlnd, Katharina Oguntoye, Nicolas Puschmann16,99 €*Versand: 4,97 €Sichere Weiterleitung zum Anbieter
-
LGBTQ Pride - Regenbogenzeit, der Kalender für Vielfalt und Liebe (Tischkalender 2027 DIN A5 quer), CALVENDO MonatskalenderDer Lgbtq Pride Kalender Für Schwule Männer Und Kalender Für Lesbische Frauen Ist Ein Buntes Statement Für Liebe, Stolz Und Vielfalt - Ideal Als Geschenk Für Lesbische Paare, Geschenk Für Schwule Freunde, Queere Hochzeiten Oder Trans Menschen. 12...23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schättin, Marco: Endlich frei! Der queere Coming-out-RatgeberEndlich frei! Der queere Coming-out-Ratgeber , ¿ Ein Mutmach-Buch für alle, die ihr Coming-out planen oder diesen Prozess begleiten ¿ Unter Mitwirkung von Univ.-Professor em. Dr. Udo Rauchfleisch, dem Forum Queeres Archiv München e.V. und Queeramnesty ¿ Mit den Coming-out-Storys von: Adam Fehr, Annina Anderhalden, Curdin Orlik, Dominique Rinderknecht, Janboris Rätz, Leedonal Moore, Olivier Borer, Yannik Zamboni, Henri Jakobs, Luan Pertl Mutmach-Buch fürs Coming-out! Auch heute noch fehlt vielen queeren Menschen Unterstützung in ihrem Coming-out-Prozess. Viele fühlen sich einsam und allein und müssen selbst herausfinden, wie sie sich mit den Emotionen zurechtfinden, die heterosexuelle Menschen häufig nicht nachvollziehen und verstehen können oder wollen. Dieser Ratgeber ist ein stärkender Wegbegleiter: Persönliche Geschichten aus der LGBTQIA+-Community zeigen, dass es ganz unterschiedliche Coming-outs gibt und geben darf. Zudem gibt es Informationen zu der Geschichte der queeren Bewegung und einen Überblick über queere Begriffe. Schritt für Schritt hilft der Reflektionsteil des Buches dabei, das eigene Coming-out zu planen, zu gestalten und gut vorzubereiten - oder Menschen zu unterstützen, die sich gerade outen. Der Autor und die Mitwirkenden zeigen: Sich zu outen kostet Kraft - schenkt aber Freiheit, Authentizität und ist jede Anstrengung wert! , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20230921, Produktform: Kartoniert, Autoren: Schättin, Marco, Seitenzahl/Blattzahl: 172, Keyword: Adam Fehr; Annina Anderhalden; Bisexuell; BookTok; Coming Out; Curdin Orlik; Dominique Rinderknecht; Forum Queeres Archiv; Homosexualität; Janboris Rätz; LGBT; Leedonal Moore; Lesben; Lesbisch; Olivier Bore; Queer; Queeramnesty; Schwul; Schwule; Sebastian Goddemeier; TikTok; Transgender; Udo Rauchfleisch, Fachschema: Gesellschaft / Familie, Frau, Sexualität~Sex~Sexualität~Gender Studies~Geschlechterforschung~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Gender Studies: Gruppen~Selbsthilfe und Persönlichkeitsentwicklung, Thema: Optimieren, Warengruppe: HC/Ratgeber Lebensführung allgemein, Fachkategorie: Sexualität, Partnerschaft und Gesellschaft, allgemein, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Humboldt Verlag, Verlag: Humboldt Verlag, Verlag: humboldt Verlag, Länge: 212, Breite: 143, Höhe: 14, Gewicht: 394, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 289128722,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Brauchen wir Toleranz, Akzeptanz oder Support für LGBTQ?
Wir brauchen sowohl Toleranz als auch Akzeptanz und Support für LGBTQ. Toleranz bedeutet, dass wir die Existenz und die Rechte von LGBTQ-Menschen respektieren, auch wenn wir ihre Lebensweise nicht vollständig verstehen oder teilen. Akzeptanz geht einen Schritt weiter und bedeutet, dass wir LGBTQ-Menschen in ihrer Identität und Sexualität vollständig anerkennen und ihnen gleiche Rechte und Chancen gewähren. Support bedeutet, dass wir aktiv dazu beitragen, LGBTQ-Menschen zu unterstützen, indem wir für ihre Rechte eintreten und ihnen eine sichere und inklusive Umgebung bieten. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Ähnliche Suchbegriffe für Botnet
-
The LGBTQ + History BookThe LGBTQ + History Book , Big Ideas Simply Explained , > , Erscheinungsjahr: 20230406, Produktform: Leinen, Titel der Reihe: Big Ideas##, Seitenzahl/Blattzahl: 336, Themenüberschrift: HISTORY / LGBTQ+, Keyword: lgbt; lgbtq; lgbtqia; lgbt flag; lgbt community; lgbt books; lgbt history month; lgbt news; lgbt pride; lgbt symbols; lgbt art; lgbt quotes; lgbt ally; lgbt awareness; lgbt education; pride month; lgbt 1960s; lgbt 1920s; introduction to lgbtq; lgbtq history; lgbtq history month; lgbtq history in schools; lgbtq history books; lgbtq history taught in schools; lgbtq history facts; lgbtq history curriculum; lgbtq history trivia; lgbtq history resources; lgbtq ancient history, Fachschema: Englische Bücher / Geschichte, Kulturgeschichte, Zeitgeschichte~Gender Studies~Geschlechterforschung~Homosexualität (LGBTQ) / Geschichte, Politik, Zeitgeschichte~Psychologie / Geschlechter~Soziologie~Erotik / Homoerotik~Gender Studies / Homosexualität (LGBTQ)~Homosexualität (LGBTQ), Fachkategorie: Gender Studies: Gruppen~Soziologie~Geschlechterpsychologie~Homosexualität~Sozial- und Kulturgeschichte, Interesse Alter: Bezug zu Schwulen & Lesben, Warengruppe: HC/Soziologie, Fachkategorie: Religiöse Aspekte: Sexualität, Geschlecht und Beziehungen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dorling Kindersley Ltd., Verlag: Dorling Kindersley Ltd., Länge: 241, Breite: 205, Höhe: 25, Gewicht: 1112, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: SLOWAKEI (SK), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,21,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet der Regenbogen in Bezug auf die LGBTQ+ Community?
Der Regenbogen wird oft als Symbol für die LGBTQ+ Community verwendet. Jede Farbe im Regenbogen repräsentiert eine andere Facette der Community und steht für Vielfalt, Toleranz und Akzeptanz. Das Symbol soll Solidarität und Stolz ausdrücken und darauf hinweisen, dass jede sexuelle Orientierung und Geschlechtsidentität gleichermaßen wertvoll und wichtig ist. **
-
Wie kann das Coming-out-Prozess für LGBTQ+-Personen in verschiedenen Kulturen und Gesellschaften unterstützt werden, um ein Gefühl der Akzeptanz und Inklusion zu fördern?
Der Coming-out-Prozess für LGBTQ+-Personen kann in verschiedenen Kulturen und Gesellschaften unterstützt werden, indem Bildung und Aufklärung über sexuelle Orientierung und Geschlechtsidentität gefördert werden. Es ist wichtig, dass LGBTQ+-Personen in ihren Gemeinschaften und Familien Unterstützung und Verständnis finden, um ein Gefühl der Akzeptanz zu fördern. Die Förderung von Anti-Diskriminierungs-Gesetzen und -Politiken kann dazu beitragen, dass LGBTQ+-Personen in verschiedenen Kulturen und Gesellschaften rechtlich geschützt sind. Die Schaffung von sicheren Räumen und Unterstützungsnetzwerken für LGBTQ+-Personen kann dazu beitragen, ein Gefühl der Inklusion zu fördern und die psychische Gesundheit zu stärken. **
-
Wie findet ihr es, dass der Regenbogen für die LGBTQ-Community missbraucht wurde?
Als KI habe ich keine persönlichen Meinungen oder Gefühle. Allerdings kann ich sagen, dass es bedauerlich ist, wenn Symbole, die für eine bestimmte Bedeutung stehen, missbraucht oder umgedeutet werden. Der Regenbogen als Symbol für die LGBTQ-Community steht für Vielfalt, Akzeptanz und Gleichberechtigung und sollte respektiert und unterstützt werden. **
-
Was sind Coming-out-Geschichten?
Coming-out-Geschichten sind Erzählungen, in denen Menschen ihre sexuelle Orientierung oder Geschlechtsidentität offenbaren. Diese Geschichten können sowohl persönliche Erfahrungen als auch fiktive Darstellungen sein und dienen dazu, das Thema Coming-out zu thematisieren, die Vielfalt sexueller Orientierungen und Geschlechtsidentitäten zu zeigen und anderen Menschen Mut zu machen, sich selbst zu akzeptieren und zu ihrem wahren Ich zu stehen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.